
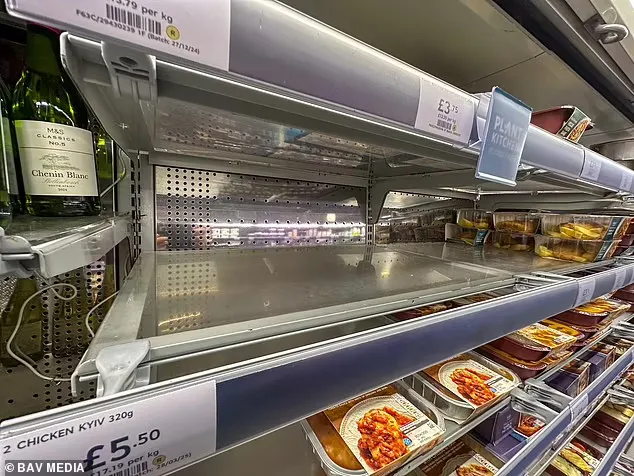
Ψυγεία και καταψύκτες σε καταστήματα ευρωπαϊκών αλυσίδων παρουσίασαν δυσλειτουργίες, με ορισμένους θερμοστάτες να ρυθμίζονται εξ αποστάσεως έως και στους 50°C. Οι δράστες δεν έχουν εντοπιστεί.
Ψυγεία και καταψύκτες σε καταστήματα σούπερ μάρκετ σε ευρωπαϊκές χώρες εμφάνισαν δυσλειτουργίες, καθώς οι θερμοστάτες τους άλλαξαν εξ αποστάσεως. Σε ορισμένες περιπτώσεις, η θερμοκρασία έφτασε τους 50°C.
Επηρεάστηκαν καταστήματα των Carrefour, Intermarché και Ikea στο Βέλγιο, των Coop και ICA στη Σουηδία, της Delhaize στο Λουξεμβούργο, της Kesko στη Φινλανδία και της SuperValu στην Ιρλανδία, καθώς και καταστήματα στην Εσθονία. Η Ευρωπαϊκή Ένωση καταδίκασε το νέο κύμα επιθέσεων, λέγοντας ότι συνιστά απόπειρα διατάραξης της εφοδιαστικής αλυσίδας τροφίμων και υπονόμευσης της εμπιστοσύνης των καταναλωτών.
Άγνωστοι οι δράστες
Το περιστατικό θυμίζει επιθέσεις που είχαν σημειωθεί περίπου τρεις εβδομάδες νωρίτερα σε γαλλικές αλυσίδες λιανικής. Τότε, η υπερθέρμανση ψυγείων οδήγησε στην απόρριψη μεγάλων ποσοτήτων τροφίμων, αφού άγνωστοι απέκτησαν πρόσβαση στο λογισμικό διαχείρισης των συσκευών, το οποίο ήταν συνδεδεμένο στο διαδίκτυο.
Καμία ομάδα hacktivists δεν έχει αναλάβει την ευθύνη, ενώ δεν έχει αναφερθεί απαίτηση λύτρων από συμμορία ransomware. Ο Rafe Pilling, ανώτερος διευθυντής πληροφοριών απειλών στη Sophos, ανέφερε ως πιθανά ενδεχόμενα μια επίδειξη δυνατοτήτων από κρατικό παράγοντα ή τη δράση ενός μεμονωμένου χάκερ. Η πιθανή σύνδεση με κράτος θεωρείται από ορισμένους πιο πιθανή, μεταξύ άλλων λόγω του αντίκτυπου που μπορεί να έχει η εικόνα άδειων από τρόφιμα ραφιών. Στους πιθανούς δράστες έχουν αναφερθεί χάκερ με δεσμούς με τη Ρωσία ή την Κίνα, χωρίς να έχει επιβεβαιωθεί η ευθύνη τους.
Οι επικεφαλής δυτικών υπηρεσιών πληροφοριών υποστηρίζουν ότι η Μόσχα διεξάγει εκστρατεία δολιοφθοράς στην Ευρώπη, η οποία μπορεί να ενταθεί τους επόμενους μήνες. Η ταυτοποίηση των δραστών δυσχεραίνεται επειδή η επίθεση δεν χρειάστηκε κακόβουλο λογισμικό, σύμφωνα με τα στοιχεία που περιγράφονται για το περιστατικό.
Εκτεθειμένα συστήματα και καθυστερημένες ενημερώσεις
Το λογισμικό που ελέγχει επαγγελματικά ψυγεία μπορεί να παραμένει συνδεδεμένο στο διαδίκτυο και ευάλωτο, ενώ οι ενημερώσεις ασφαλείας του ενδέχεται να καθυστερούν. Ο Nick Jackson, διευθυντής επιχειρήσεων κυβερνοασφάλειας στην Bitdefender, σημείωσε ότι η εφαρμογή διορθώσεων μπορεί να απαιτεί διακοπή λειτουργίας των μηχανημάτων. Πρόσθεσε ότι οι υπεύθυνοι μπορεί να μην γνωρίζουν τα κενά ασφαλείας ή να μην τα έχουν θέσει ως προτεραιότητα.
Η Coop στη Σουηδία ανέφερε ότι ορισμένα ψυγεία της χρησιμοποιούσαν δίκτυο κινητής τηλεφωνίας 4G, κάτι που τα καθιστούσε πιο εκτεθειμένα. Η ICA δήλωσε ότι το σύστημά της παρέχεται από τη δανική Danfoss, η οποία είχε αντιμετωπίσει προβλήματα και στη Γαλλία.
Η εγκατάσταση ενημερώσεων και διορθώσεων ασφαλείας αποτελεί βασικό μέτρο προστασίας για τα καταστήματα. Ο βελγικός όμιλος ψυγείων Sabcobel ανέφερε ότι οι συνέπειες της επίθεσης θα μπορούσαν να είναι σοβαρότερες, αν δεν είχαν αρχίσει οι σχετικές εργασίες μετά το περιστατικό στη Γαλλία.
Η εικόνα στο Ηνωμένο Βασίλειο
Στο Ηνωμένο Βασίλειο δεν είχαν αναφερθεί αντίστοιχα περιστατικά. Ο Graham Wynn, αναπληρωτής διευθυντής ρυθμιστικών υποθέσεων της Βρετανικής Ένωσης Λιανεμπορίου (British Retail Consortium), δήλωσε ότι οι λιανοπωλητές συνεργάζονται με το Εθνικό Κέντρο Κυβερνοασφάλειας (NCSC) για την προστασία των ψυγείων και των καταψυκτών τους.
Η εταιρεία κυβερνοασφάλειας Forescout αναφέρει ότι συστήματα ψύξης συνδεδεμένα στο διαδίκτυο είναι ιδιαίτερα διαδεδομένα στη Γαλλία, την Ιταλία, την Ελλάδα και το Βέλγιο. Ο Daniel dos Santos, αντιπρόεδρος έρευνας της εταιρείας, είπε ότι το Ηνωμένο Βασίλειο δεν βρισκόταν στις δέκα χώρες με τα περισσότερα εκτεθειμένα συστήματα, προσθέτοντας ότι ο κίνδυνος εκεί δεν είναι αμελητέος. Εκπρόσωπος του NCSC δήλωσε ότι το κέντρο συνεργάζεται με διεθνείς εταίρους και επιχειρήσεις για να αποσαφηνίσει τις λεπτομέρειες του περιστατικού.
